
10月21日、首相がX(旧Twitter)を通じて異例の注意喚起を行いました。対象となったのは、「PHP2Shell」と呼ばれるサイバーセキュリティの脅威。新聞やテレビ、SNSなどでも大きな注目を集めました。
皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。…
なぜ、これほどまでの騒ぎになったのでしょうか? その背景には、AI技術の急速な進化によるセキュリティの世界の大きな変化があります。
AIによってシステムの弱点を見つけるスピードが飛躍的に上がった一方で、攻撃者がその弱点を悪用するスピードも劇的に加速しています。AIの能力はますます高まっており、この流れは今後さらに加速していくと考えられます。
企業も個人も、誰もが安心してインターネットを使える環境を、どう守っていくか。いま、改めてそれが問われています。
Mediowlでは、脅威に立ち向かうための知見を社会に還流すべく、このたび「Mediowl Security Insights」と題し、ブログを立ち上げました。Mediowlがセキュリティとどのように向き合い、どのような工夫を重ねているのかを分かりやすくお届けしていきます。
その最初の企画として、AI時代のセキュリティをテーマにした「セキュリティ特別連載」をお届けします。記念すべき第1回では、Mediowlで実践している、AIと人が協調してセキュリティの問題に素早く対応する仕組みをご紹介します。
AIで加速するセキュリティの脅威
冒頭で触れたPHP2Shellは、WordPressを筆頭に多くのWebサイトやシステムで広く使われているプログラミング言語、PHPで見つかった極めて重大な欠陥(脆弱性)です。悪意のある第三者が外からサーバー上のプログラムを勝手に動かせてしまう恐れがあり、悪用されれば、システムにつながっているデータの保管庫(データベース)から個人情報などを根こそぎ奪われるなど、深刻な被害につながりかねません。
この一件で注目すべきは、脅威が現実になるまでのスピードです。
-
AIを使った研究チームによる発見:複数の研究チームがほぼ同時期に問題を発見して報告しており、そのうち少なくとも2つのチームは最先端のAIを活用して調査を行っていました。
-
公表前から始まっていた攻撃の試み:公表の4日前には、すでにこの弱点を狙ったアクセスの試みが観測されていました。さらに、修正版の公開からわずか1時間足らずで、この弱点を悪用しようとするアクセスが観測されています。
-
対応までの猶予の短縮:米国のサイバーセキュリティ当局(CISA)は、公表から5日後にこの問題を「実際に悪用が確認された脆弱性の一覧」に登録し、政府機関に対してわずか3日以内での対応を求めました。
クラウドコンピューティング最大手のAmazonは、AIを使った分析によって、修正内容や公開された情報から攻撃の手段を作り出すコストが下がったと指摘し、インターネットに公開しているシステムの修正にかける時間を「数日」ではなく「数時間」で考えるよう呼びかけています。
弱点が見つかってから攻撃されるまでの時間がかつてないほど短くなっている今、システムを提供する側にも、これまでにない俊敏さが求められているのです。
Mediowlが考えるAIと人のチームプレイ
防御側も対応を数時間に縮めるには、どうすればよいでしょうか。数週間や数か月おきに定期的に点検する従来のやり方では、最新の脅威に対抗できません。
そこでMediowlでは、AIと人が協調する仕組みを取り入れています。
この仕組みの全体像は、大きく4つのステップに分かれています。
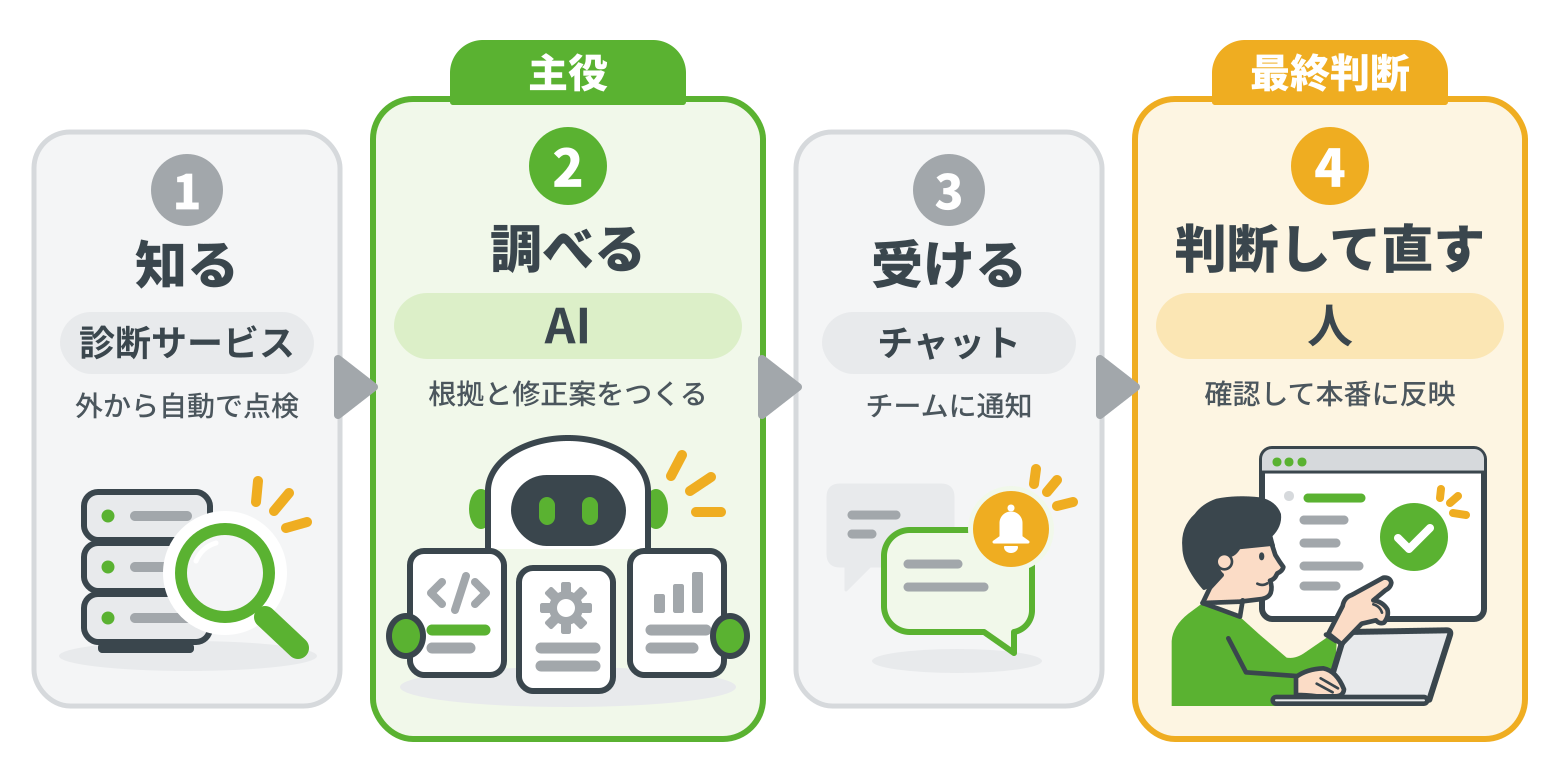
まず「①知る」の段階では、クラウドの診断サービスが活躍します。システムに使われている部品を調べ、「この部品には古いバージョンが使われており、欠陥があるかもしれない」といった通知を自動で出します。
しかし、診断サービスで分かるのは、あくまで外側から見た危なさまでです。「その部品を実際にどう動かしているか」「本当に外からの攻撃が届く設定になっているか」までは、システムの中身を詳しく見てみないと分かりません。
そこで「②調べる」の主役としてAIが登場します。AIは診断結果を受け取ると、自社のシステムの保管庫に入り、プログラムコードや設定ファイル、動作の記録(ログ)を読み解きます。そして、「どの条件に当てはまるから危険なのか」「どこをどう書き換えれば直るのか」を、根拠とともに整理します。
その結果が「③受ける」としてチームのチャットに届き、最後の「④判断して直す」で人間のエンジニアが内容を確かめて、問題がなければ修正を取り込みます。
AIが活躍できる土台づくり
ここで非常に大切なポイントがあります。
世の中では「AIを導入すれば、自動でセキュリティが向上する」と思われがちですが、実際はそうではありません。AIの判断の質は、AIが読み取れる実際の状況の量と質で決まります。
いくら優秀なAIでも、必要な情報がバラバラに散らばっていたり、見られない状態になっていたりしては、正しい判断を下せません。Mediowlがこだわっているのは、単にAIを使うことではなく、AIが迷わず対応できるように、システムの環境そのものを整えていることです。
具体的には、次のような工夫を行っています。
① プログラムの置き方をAIが扱いやすいように整理する
システムの開発では、技術の領域ごとにチームで分担して開発を進める都合上、1つのシステムであっても、チームの担当領域ごとにプログラムの保管庫(リポジトリ)を別々に持つのが一般的でした。しかしこのやり方は、問題が起きたときにAIが情報を集めるうえでは不利になります。
Mediowlでは、アプリケーションのプログラムコードだけでなく、サーバーやネットワークの構成定義、公開のための設定などを、「モノレポ」と呼ばれる単一のリポジトリにまとめて管理する方式を採用しています。
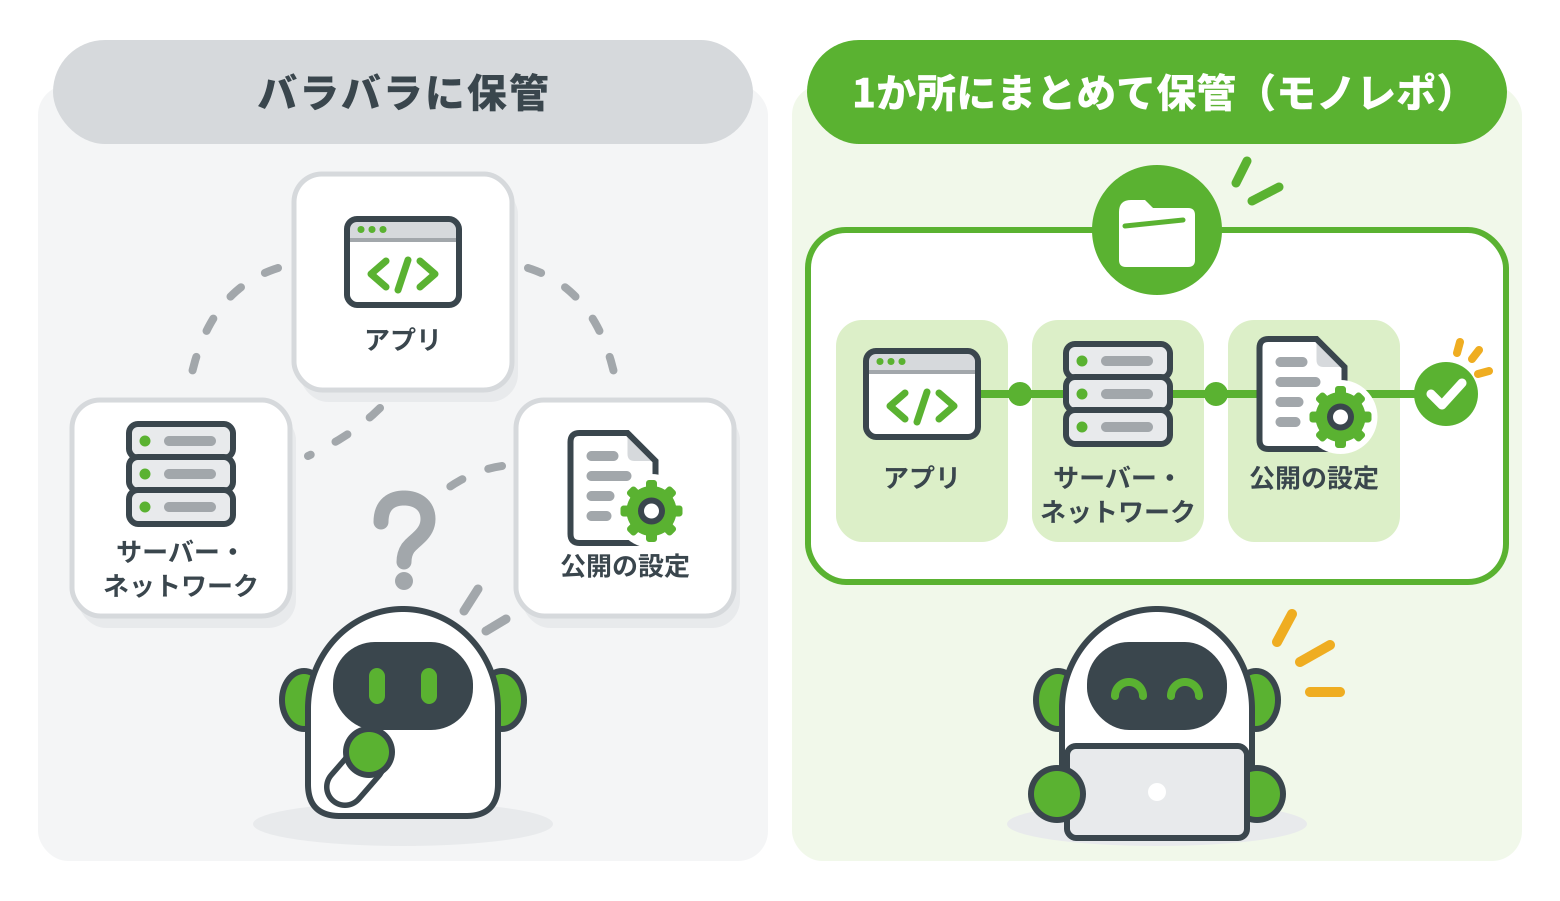
もしこれらがバラバラの場所に保存されていると、AIは「欠陥のある部品があること」は分かっても、「その部品がどのサーバーで、どんなネットワーク設定で動いているのか」というシステム全体のつながりを追うことが難しくなります。
すべてを1か所にまとめているからこそ、AIは「影響を受ける部品はどこか」→「そのサーバーは外部に公開されているか」→「どんな設定で動いているか」を、一続きの文脈としてスムーズにたどることができるのです。
② 「Terraform」を活用し、システムの土台の設計をAIが読める形にする
システムの土台(インフラ)を構築する際、MediowlではTerraform(テラフォーム)という仕組みを活用し、構成をプログラムのように書き残しています。こうすることで、インフラがどのような設定になっているのかを、AIが読み取れるようになります。
一般的に、インフラの設定ファイルにはパスワードやアクセスキーといった秘密情報が混ざりやすいため、設定ファイルごとリポジトリから除外されることがよくあります。しかしそれでは、「実際にどのような値や状態でシステムが動いているか」がAIから見えなくなってしまいます。
そこでMediowlでは、設定のうち秘密情報だけを専用の安全な保管庫に分け、設計図のファイルには「その秘密情報がどこに保管されているか」だけを記録しています。そして、AIにはその保管庫そのものへのアクセスを許可しない方針をとっています。これにより、秘密を守りながら設定ファイル自体をリポジトリで管理でき、AIもインフラの実際の状態を正確に把握できるようになっています。
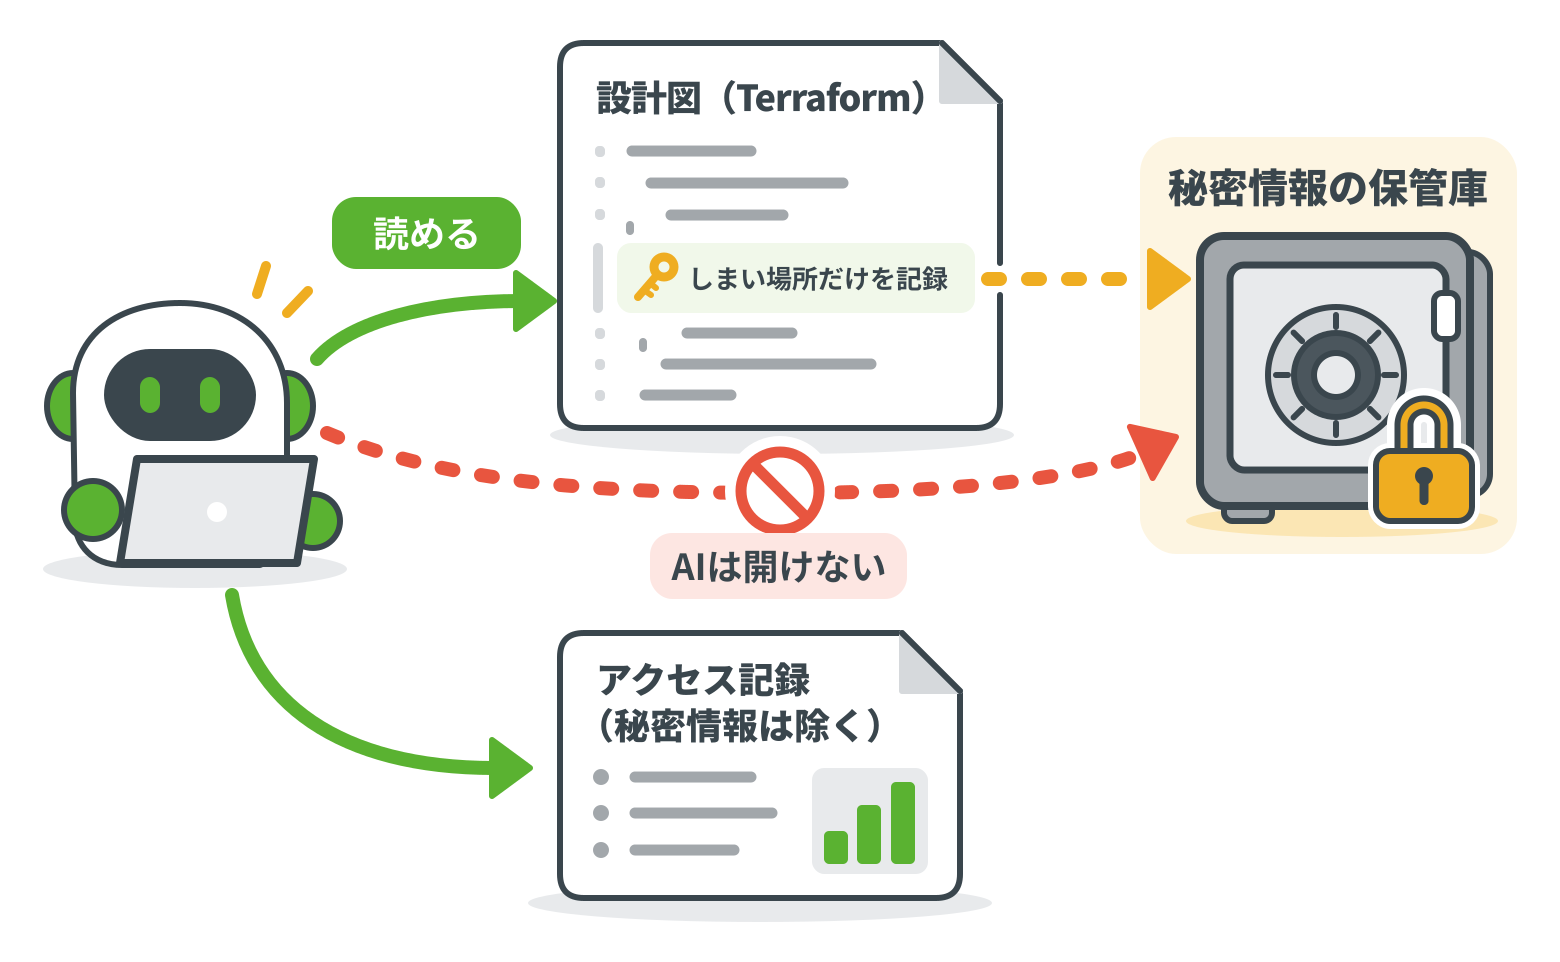
さらに、システムへのアクセス記録(ログ)についても、秘密情報が含まれないよう配慮したうえで、AIが確認できるようにしています。これにより、「その弱点を突いた不審なアクセスが、すでに過去に来ていないか」までAIが照合できるようになっています。
ここで、鋭い方は「AIが読むログにもし悪意のある指示が紛れ込まされていたら、AIが操られてシステムを改ざんしてしまうのでは?」と気づかれたかもしれません(プロンプトインジェクション)。
Mediowlではこの面でも安全を意識して設計しています。AIに与える権限を読み取りなどの最低限必要な権限のみに絞り、たとえAIが完全に乗っ取られたとしても決して悪用はできないように基盤を作り込んでいます。
普段の開発の流れにAIが加わる
AIは調査を終えると、ただ「危ないです」と知らせるだけではありません。調べた結果を、具体的なコードの修正案としてまとめて提出します。
このときAIは、
-
「診断結果のどの条件に、どの設定ファイルが当てはまっているか」
-
「動作の記録(ログ)を確認した結果、不審な兆候はあったか」
といった具体的な根拠をすべて添えてくれます。そのため、人間の担当者がゼロから調査し直す必要はありません。AIがそろえた判断材料に目を通し、修正内容に問題がないかを確認するだけで済みます。
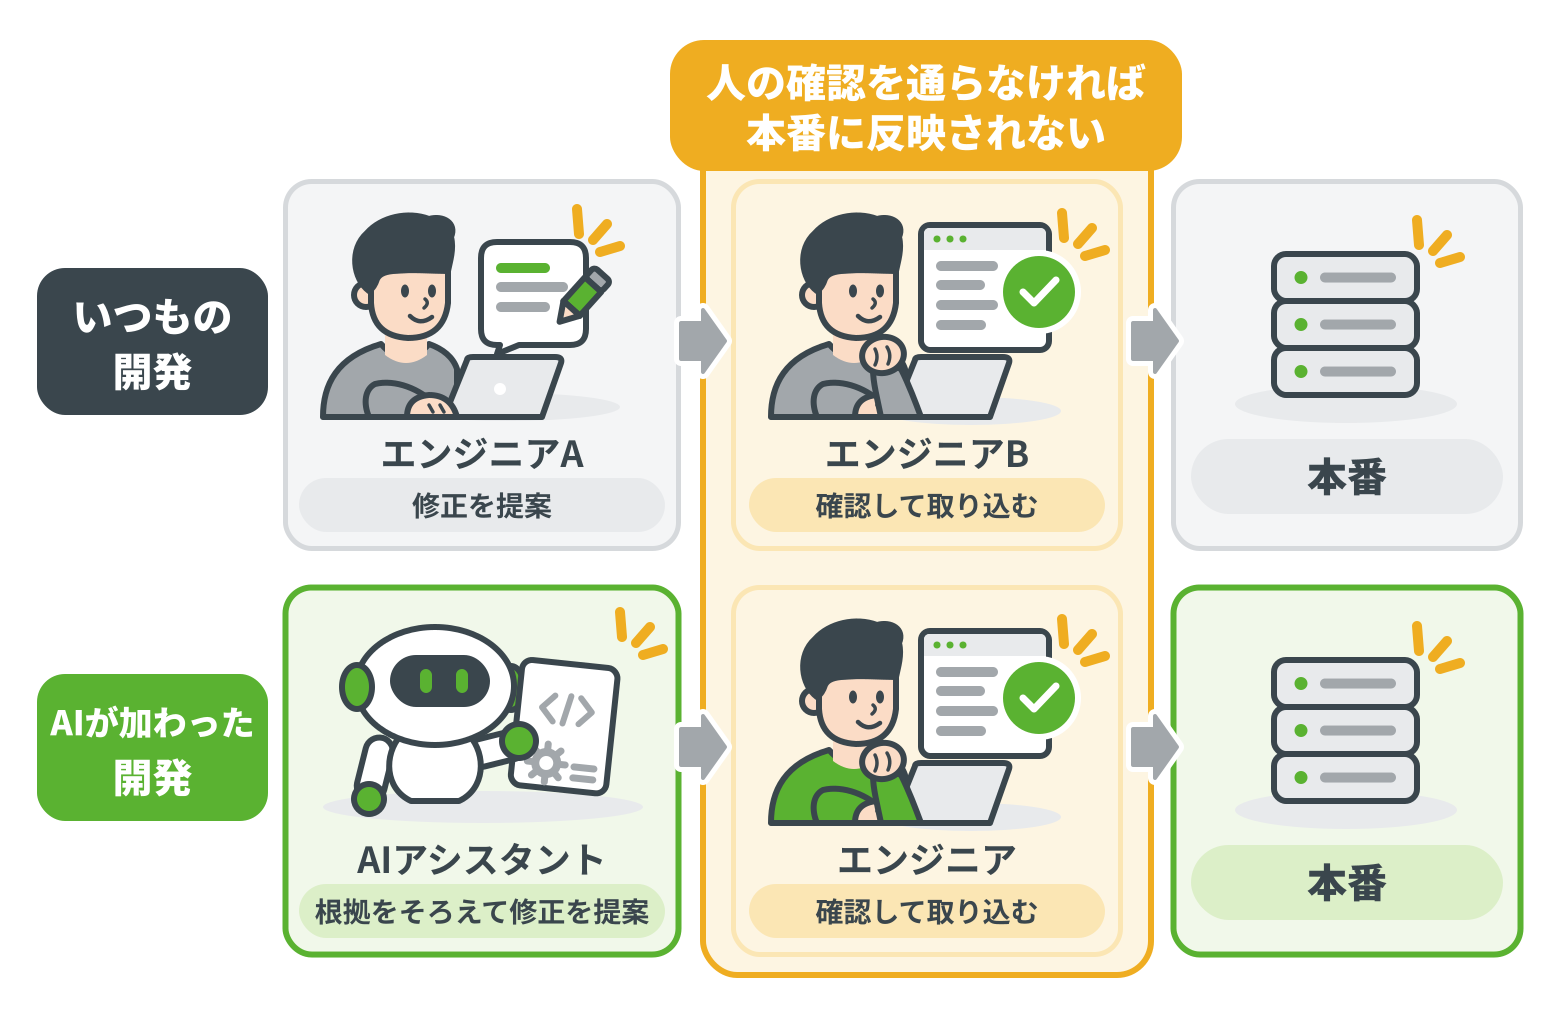
そして最も重要なのは、「人の確認を通らなければ、決して本番のシステムには反映されない」という点です。
-
AIの役割:休まず情報を読み、状況を照らし合わせ、確かな根拠をそろえて修正案を提案する
-
人の役割:システム全体やビジネスへの影響を見極め、責任を持って適用を決める
この分担は、普段エンジニア同士がチームで行っている開発の手順(コードを書いて提案し、別のエンジニアが確認して取り込む)とまったく同じです。特別な承認の手順を増やすのではなく、エンジニアが日頃から慣れ親しんでいる開発の流れの中に、AIが加わる形をとっています。
AIによる脆弱性の発見と修正の研究で先頭を走るGoogle DeepMindも、脆弱性を見つけて修正まで行うAIエージェント「CodeMender」について、AIが作った修正はすべて人間の研究者が確認したうえで提出しているとしています。スピードを追求しながらも、最後の砦として人間が責任を持つ——このバランスこそが、実効性のあるセキュリティ対策の鍵となります。
安心して事業に集中できる環境をつくるために
サイバーセキュリティの脅威は、AIの進化によって確かにスピードを増しています。しかし、AIの進化は防御側にとっても力になります。AIが力を発揮できる環境をあらかじめ整えておくことで、これまでは丸一日かかっていたような調査や初期対応を、大幅に短縮できるようになります。
セキュリティ対策は、「何か起きてから慌てて調べる」のではなく、「問題が起きたときにAIと人がすぐ動ける仕組みを、あらかじめ作っておく」ことが何よりの防御になります。
Mediowlでは、こうした技術と知見を活かし、システムの診断から修正案の作成、継続的な保守まで、お客様の環境に応じたセキュリティ体制づくりを幅広くサポートしています。
「自社のWebサイトやシステムの安全性を確認したい」「日々のセキュリティ運用を効率化したい」といったお悩みやご関心がございましたら、ぜひお気軽にお問い合わせください。