
10月21日に公表され、首相がX(旧Twitter)で異例の注意喚起を行ったPHPの重大な脆弱性「PHP2Shell」。金融機関や鉄道、自治体など約1,200もの企業・団体がWebサイトの一時停止を発表するなど、社会全体に大きな衝撃を与えました。
また、同じ10月には、多くのソフトウェアで使われる圧縮形式Brotliの脆弱性「HTTP2Shell」や、Rubyの正規表現エンジン「Onigmo」の脆弱性、認証局eMudhraの証明書ブロックなど、Webサイトを支える基盤技術で深刻な問題が相次いで発覚しました。
こうしたニュースを目にするたび、多くの企業のWeb担当者や経営者の方が、同じ不安を抱かれたのではないでしょうか。
「うちの会社のWebサイトは大丈夫だろうか?」
「調べるだけでも高いハードルがある」という課題
自社のWebサイトが安全かどうかを確かめようとしても、そこにはいくつもの壁があります。
数年前に外部の制作会社に作ってもらったきり、どんなCMSやプログラム言語、ライブラリが使われているのか社内では把握できていないケースは珍しくありません。かといって、制作会社やセキュリティ専門会社に調査を依頼しようとすれば、現状を調べてもらうだけでも多くの時間やコストがかかってしまいます。
「影響を受けるのか分からなくて不安だけれど、すぐに調査を頼むのもハードルが高い……」
そうやって確認が後回しになっている間にも、攻撃者は公開された弱点を狙って無差別にアクセスを続けています。
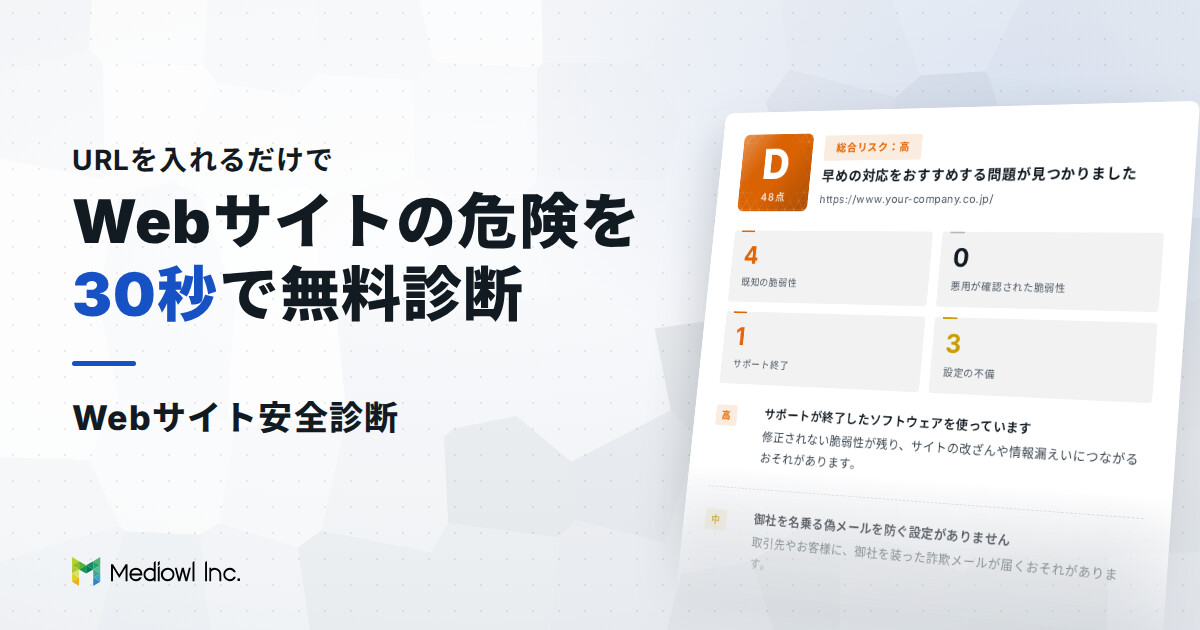
この課題を解決し、「まずは誰でも、コストをかけずに今すぐ自社サイトの現状を知れるようにしたい」 という思いから、Mediowlでは無料で使えるWebサービス 「Webサイト安全診断」 を開発・公開しました。
診断の流れ
「Webサイト安全診断」は、特別な知識や事前のアカウント登録がなくても、ブラウザからURLを1つ入力するだけで、脆弱性のあるライブラリや古いソフトウェアを使っていないかをすぐに確認できます。
診断は、次の4つのステップで進みます。
ステップ1:診断したい自社サイトのURLを入力
トップページの入力欄に、自社が管理するWebサイトのURLを入力して「無料で診断する」ボタンを押します。
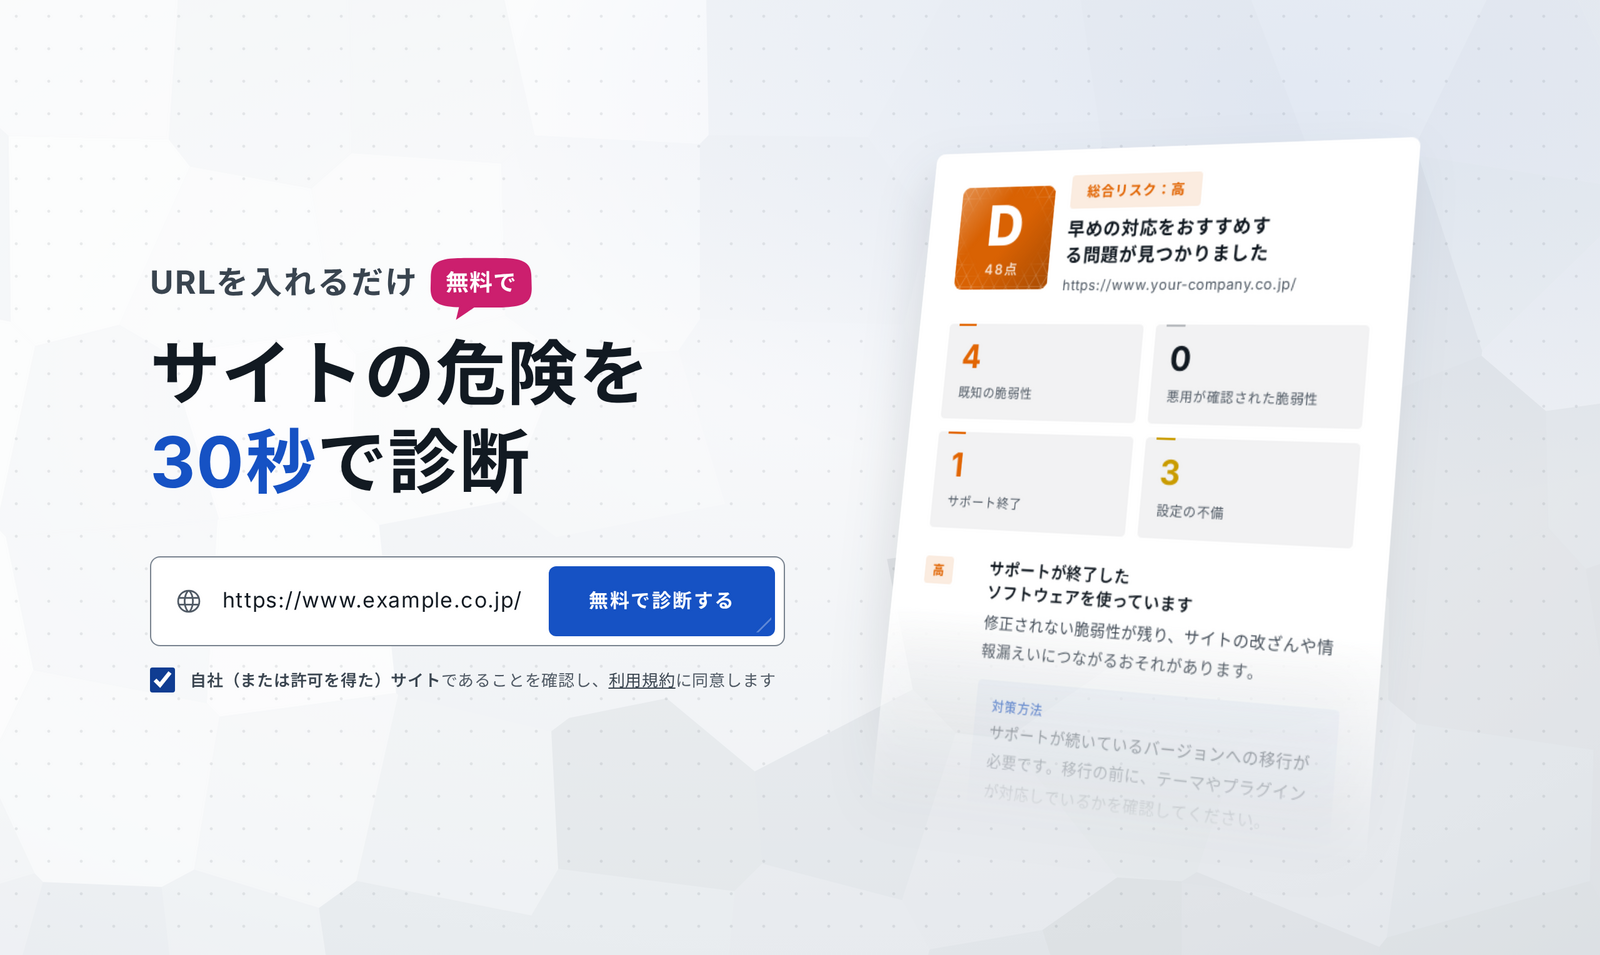
診断では、通常のブラウザでページを開くのと同じように、入力されたページと主要なページを読み込み、外側から見える情報や公開されている記録だけを調べます。攻撃にあたるような検査や大量のアクセスは行わないため、稼働中のサイトに負荷をかける心配はありません。
ステップ2:ソフトウェアの特定と脆弱性の照合(約30秒)
URLを入力すると、画面に進み具合を表示しながら、裏側で5つの工程が自動で進みます。
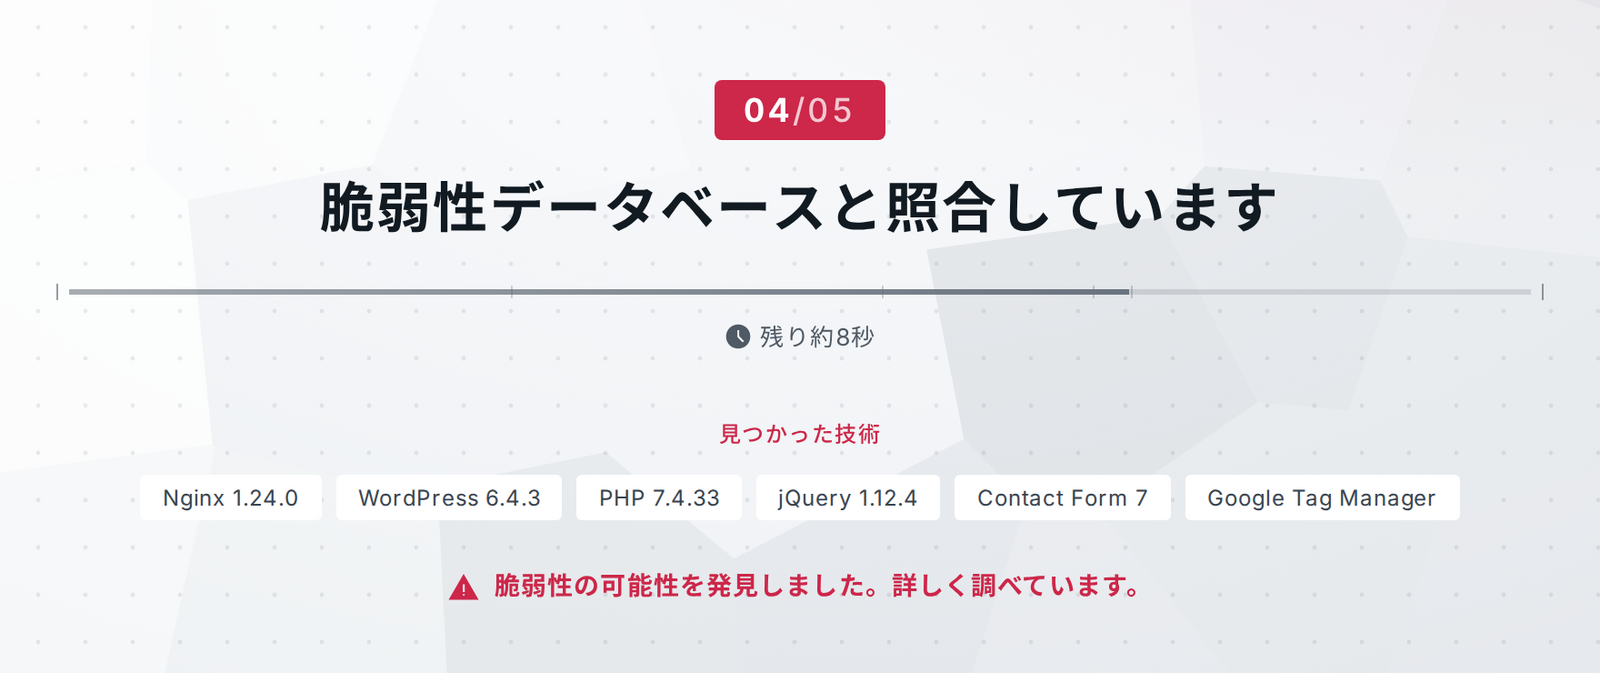
- ページの読み込み:トップページと、お問い合わせフォームなどの主要なページを確認します。
- ソフトウェアの特定:サーバーの応答やページの構成から、CMS(WordPressなど)、JavaScriptライブラリ(jQueryなど)、Webサーバー、プログラミング言語(PHPなど)の種類とバージョンを特定します(約7,600種類に対応)。
- 脆弱性とサポート終了の照合:見つかったバージョンを公的な脆弱性データベース(NVD・OSVなど)と照らし合わせ、既知の脆弱性や、実際の攻撃で悪用が確認されている脆弱性(CISA KEV)がないかを調べます。あわせて、修正プログラムが提供されなくなった「サポート終了(EOL)」のバージョンが使われていないかも判定します。
- 設定の不備とメール対策の確認:通信の暗号化(HTTPS・HSTS)やセキュリティヘッダーの設定、お問い合わせフォームの安全性、さらに自社ドメインを騙る偽メールを防ぐ設定(SPF・DMARC)を確認します。
- AIによる要約の作成:検出された事実をもとに、AIが現在のリスクと優先すべき対応を専門用語を噛み砕いて整理します。
ステップ3:評価と主要なリスクをその場で確認
30秒ほどで診断が完了し、100点満点のスコアと A〜Fの総合評価 が画面に表示されます。
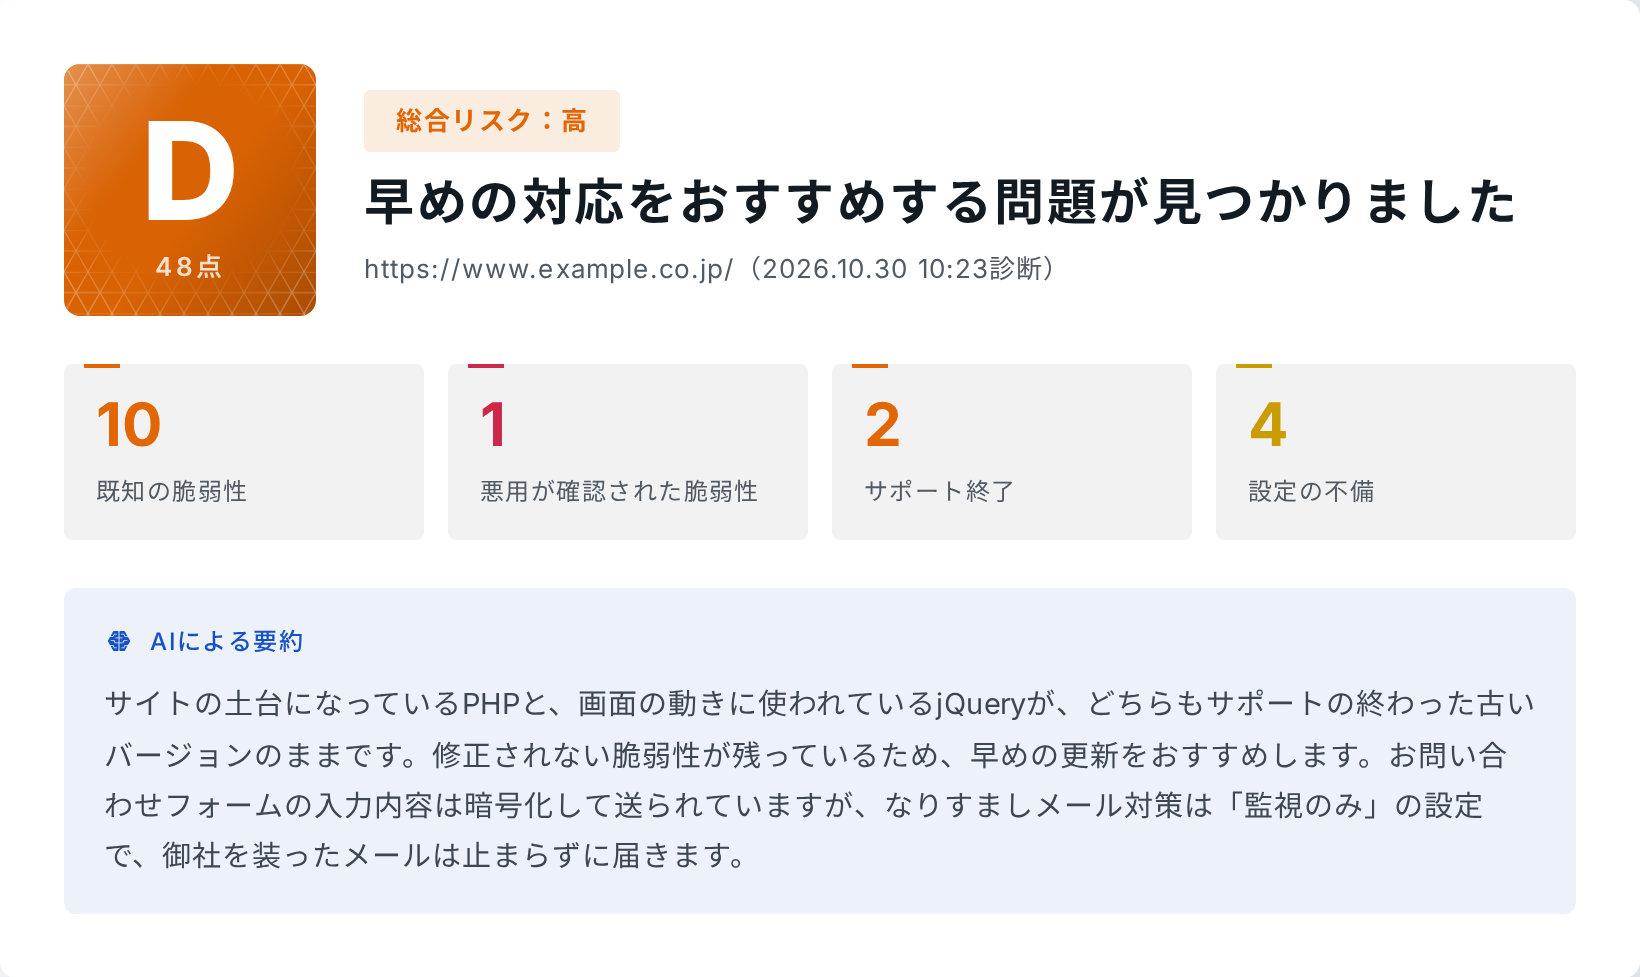
- 既知の脆弱性の件数(および実際に悪用が確認されている件数)
- サポート終了ソフトウェアの件数
- 設定の不備の件数
- AIによる要約と、最も重要な問題がもたらす影響
まずはこの画面を見るだけでも、「自社のサイトに今すぐ対応すべき危険があるのかどうか」を一目で把握できます。
ステップ4:対策方法・脆弱性一覧・PDF報告書を無料で受け取り
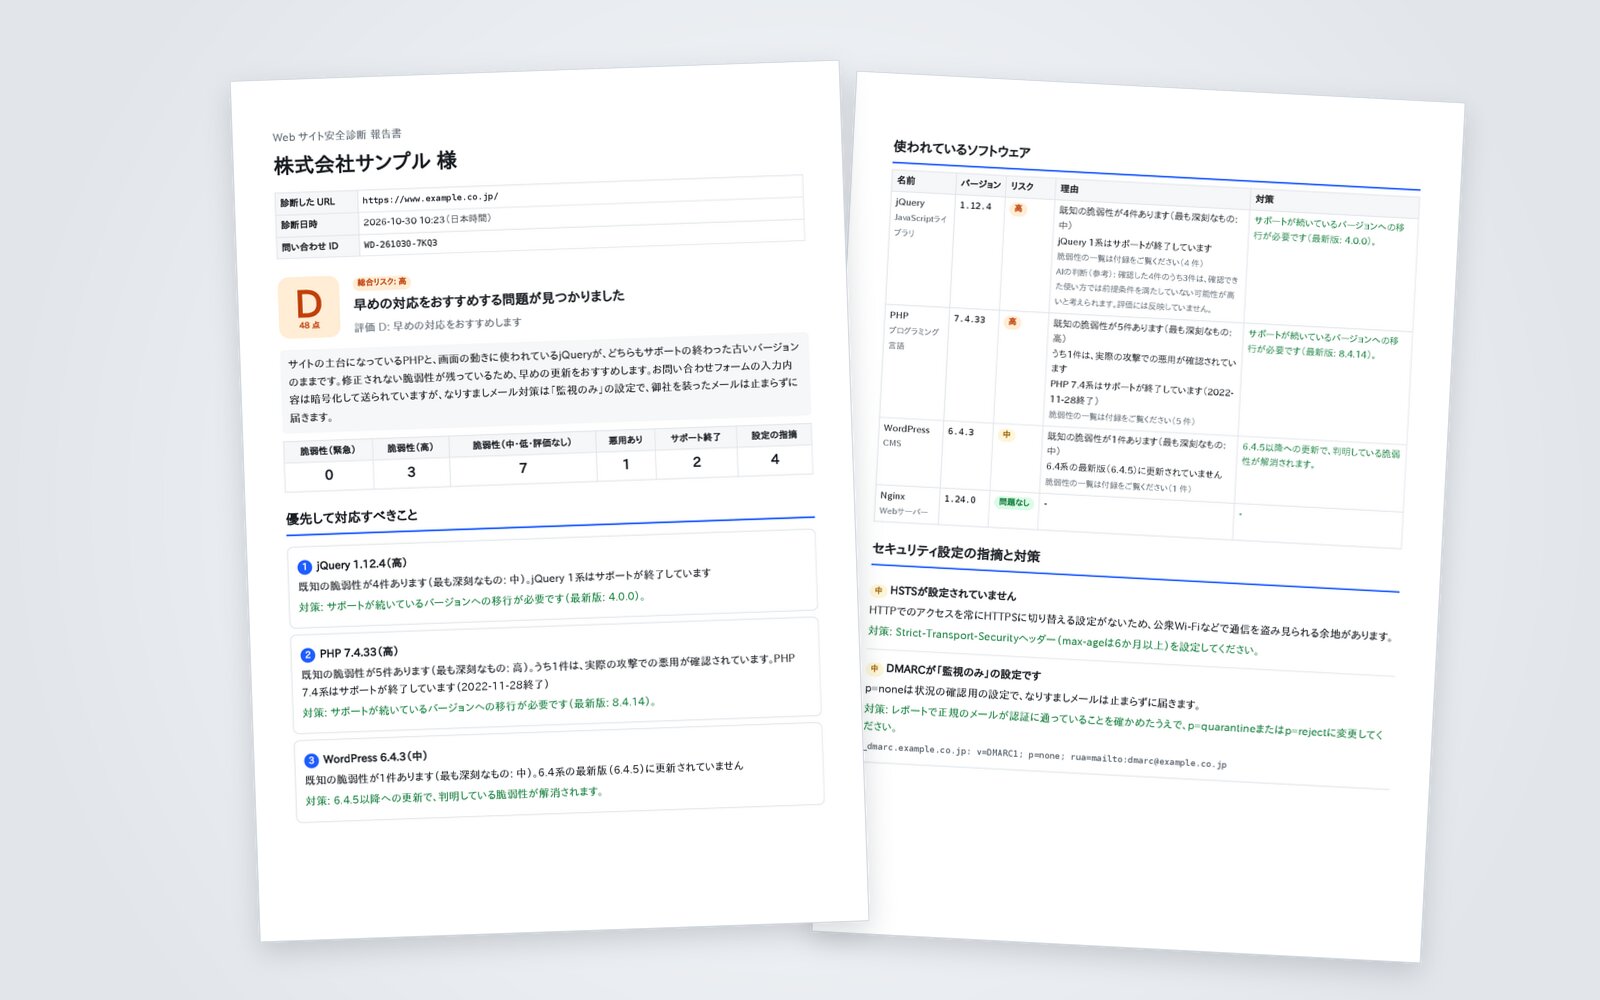
「問題が見つかったけれど、具体的にどう直せばいいのか」「社内で稟議を上げたり、制作会社に相談したりするための資料がほしい」という場合は、画面下部のフォームから会社名とメールアドレスを入力するだけで、すべての詳細結果をその場で無料表示できます。
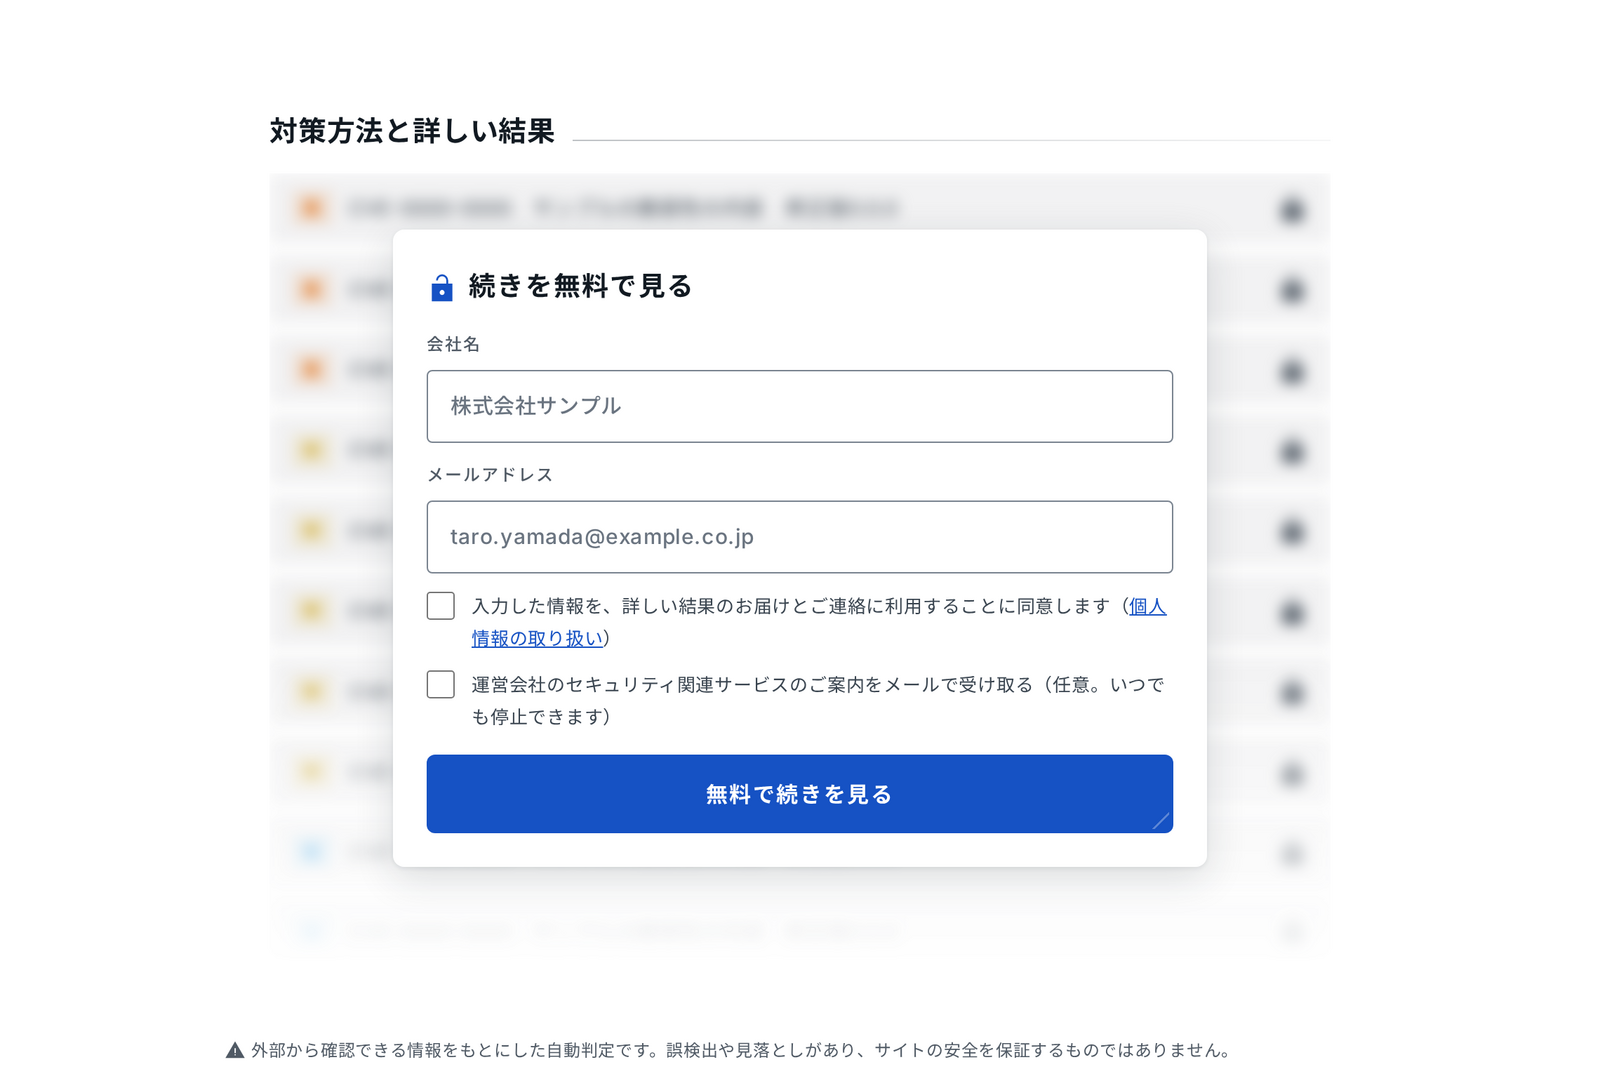
詳細画面では、以下の情報をすべてご確認いただけます。
- 見つかったすべての問題と具体的な対策方法(どのバージョンへ更新すべきか、どの設定を追加すべきかなど)
- ソフトウェアごとの脆弱性一覧(CVE番号、重要度、内容、修正バージョン)
- 診断報告書(PDF)のダウンロード(社内での共有や、制作会社・開発会社への相談資料としてそのまま使えるレポート)
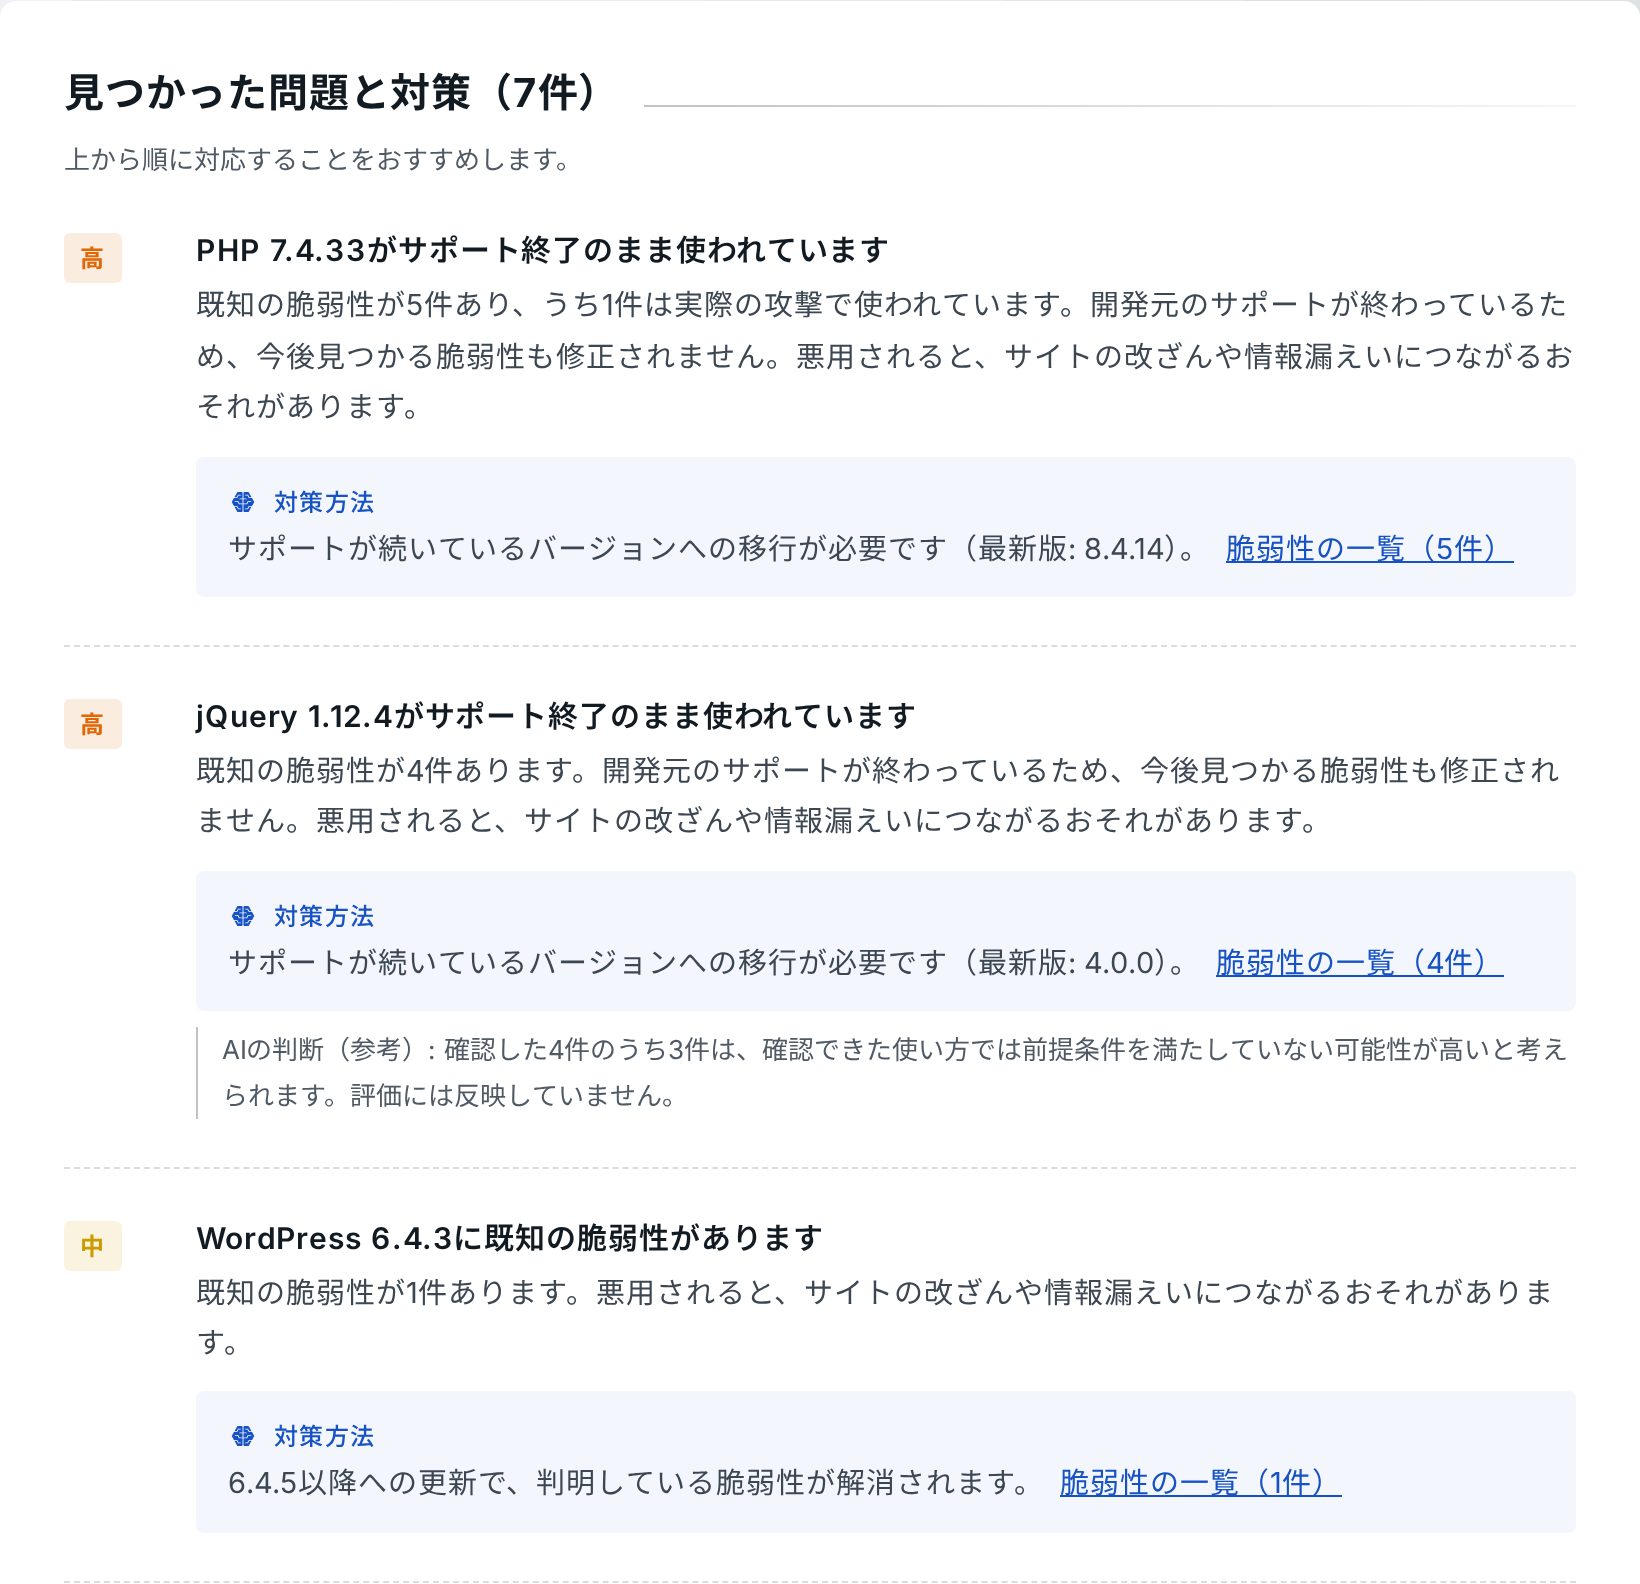
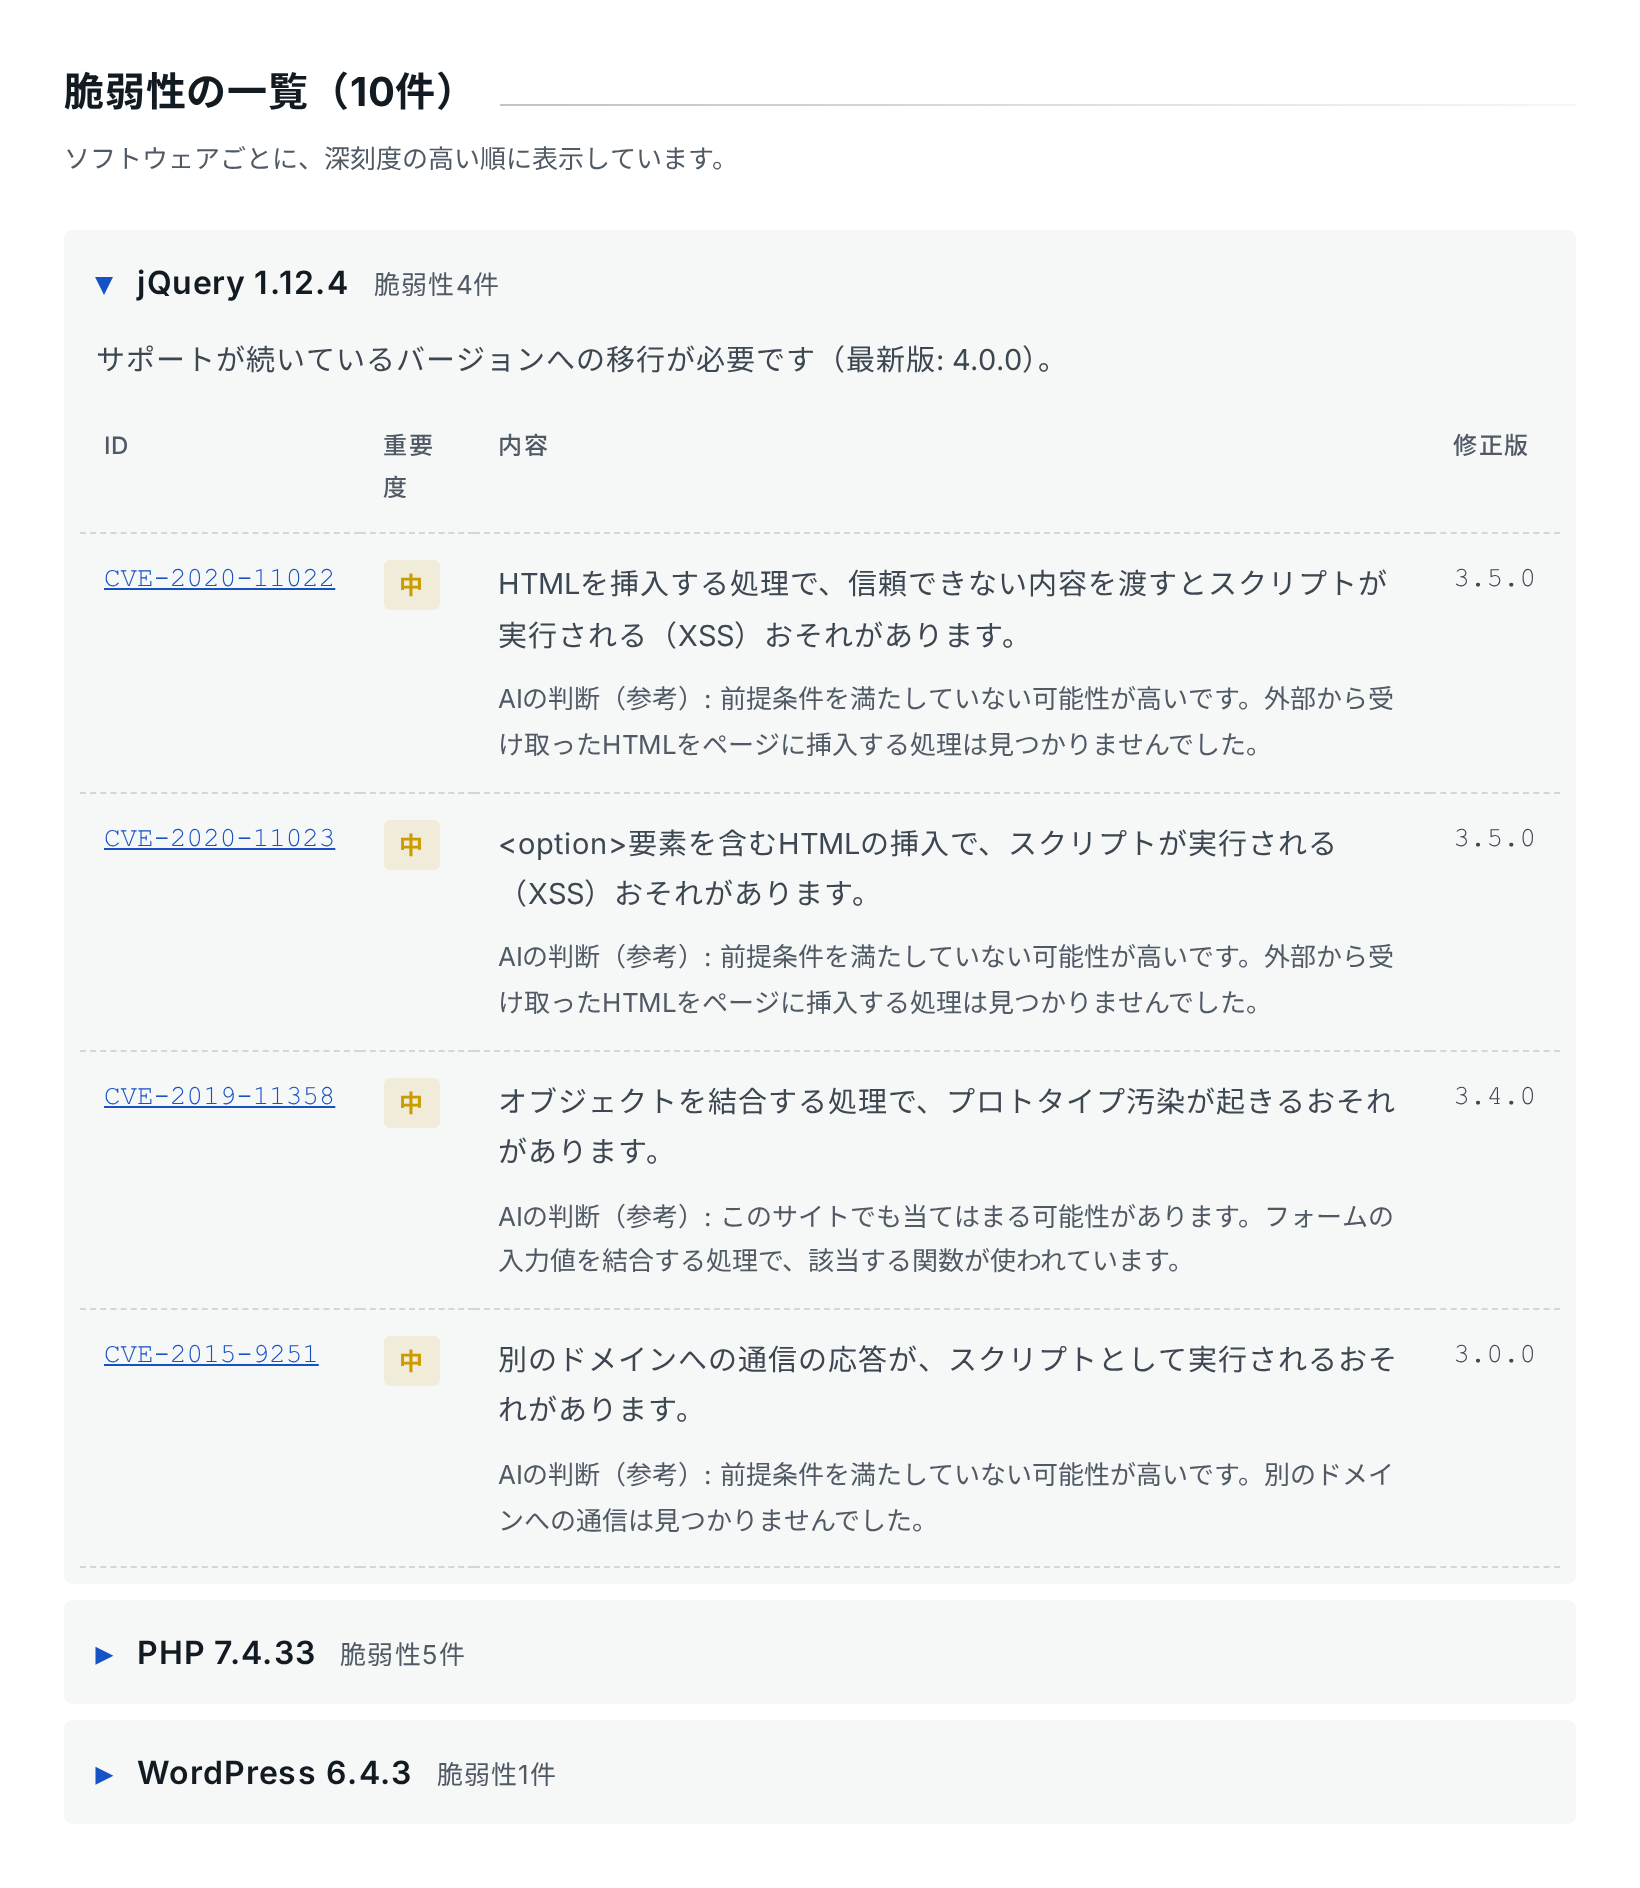
不安を「見える化」し、最初の一歩を踏み出すために
セキュリティ対策の第一歩は、「自社のサイトが今どういう状態にあるのか」を正確に知ることです。外側から見える範囲の診断だけでも、サポートが切れたPHPや古いライブラリの放置、なりすましメール対策の漏れなど、攻撃者に狙われやすい弱点の多くを見つけることができます。
「PHP2Shellのようなニュースを見て気になっていた」「しばらくWebサイトの保守状況を確認していない」という方は、ぜひ一度、自社のWebサイトを診断してみてください。
Webサイト安全診断(無料)はこちら
https://diagnosis.mediowl.co.jp/
また、診断結果をご覧になり、「自社だけではバージョンアップや改修が難しい」「サーバー内部まで含めた詳しい調査や、継続的な保守体制を整えたい」といったお悩みがございましたら、Mediowlのエンジニアチームがサポートいたします。ぜひお気軽にお問い合わせください。